
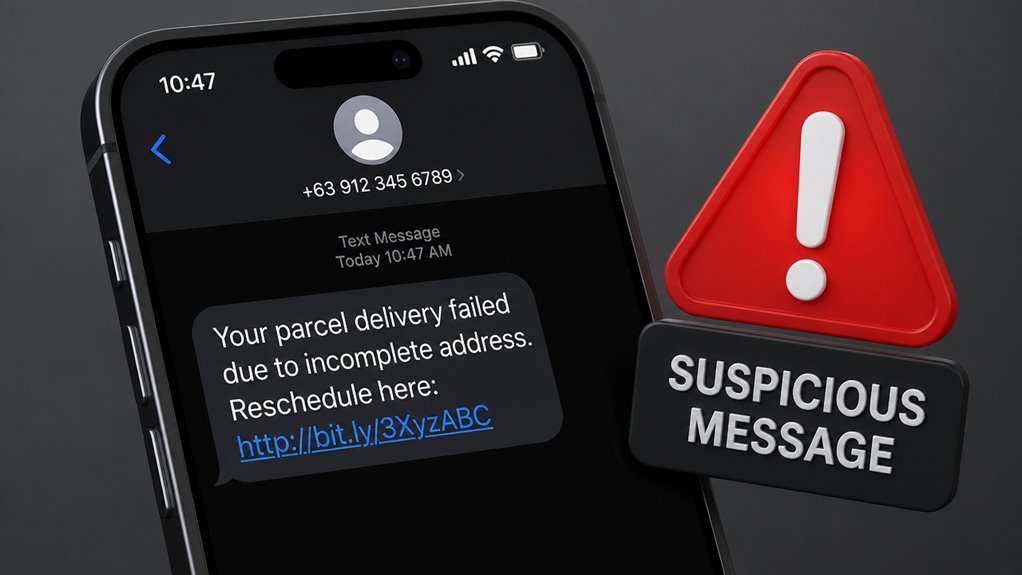
Otrzymujesz wiadomość, która wygląda, jakby pochodziła od Apple. Ostrzega o problemie bezpieczeństwa i zawiera link. Twój instynkt może nakazywać kliknięcie. Ale to jest dokładnie to, czego chcą oszustwa. Zanim cokolwiek zrobisz, zatrzymaj się. Kolejne kroki mogą uratować twoje konto przed kompromitacją.
Kluczowe wnioski
- Nie klikaj żadnych linków w podejrzanej wiadomości SMS.
- Natychmiast usuń wiadomość, aby zmniejszyć ryzyko bezpieczeństwa.
- Prześlij cały SMS na adres [email protected] w celu dochodzenia.
- Zablokuj nadawcę na swoim iPhonie, aby zapobiec dalszym oszustwom.
- Jeśli kliknąłeś link, włącz tryb samolotowy i zmień hasło do swojego Apple ID.
Stop: Nigdy nie klikaj linku w podejrzanym tekście od Apple
Dlaczego miałbyś kiedykolwiek kliknąć link w SMS-ie od Apple, który wydaje się podejrzany? Jesteś na to mądrzejszy. Oszuści liczą na twój impuls do kliknięcia, mając nadzieję, że przekażesz im dane osobowe. Ale masz moc, by się w tym momencie zatrzymać. Nie reaguj. Ten link nie jest legalny – Apple nie wysyła niezamówionych SMS-ów z linkami, prosząc o weryfikację konta czy aktualizację danych płatności. Jeśli go klikniesz, zaprosisz na swoje urządzenie złośliwe oprogramowanie lub stronę phishingową. Zamiast tego zaufaj swojemu instynktowi. Dziwne sformułowania, ogólne powitanie czy pilny ton? To czerwone flagi. Nie musisz tego dalej badać – po prostu usuń wiadomość. Brak kliknięcia oznacza brak ryzyka. Chroń siebie, nie dając się nabrać. Twoja czujność to twoja najlepsza obrona.
Dlaczego ta podejrzana wiadomość SMS to zawsze oszustwo
Masz do czynienia z oszustwem, ponieważ wykorzystuje klasyczne techniki phishingu w celu kradzieży twoich danych. Oszuści tworzą fałszywe poczucie pilności, naciskając na działanie bez zastanowienia. Pamiętaj, oficjalna komunikacja Apple nigdy nie zawiera nieproszonych linków ani pilnych zagrożeń dotyczących konta.
Techniki phishingu wyjaśnione
Jak prosty SMS potrafi wydawać się tak przekonujący, nawet gdy jest wyraźnie kłamstwem? Chodzi o techniki phishingowe, które wykorzystują twoje zaufanie. Oszuści fałszują identyfikator nadawcy, sprawiając, że wiadomość wydaje się pochodzić od Apple. Tworzą fałszywe linki naśladujące prawdziwe adresy URL. Używają twojego imienia, aby spersonalizować wiadomość. Twierdzą, że twoje konto wymaga weryfikacji. Kierują cię na fałszywą stronę logowania. Oto jak działa każda z tych sztuczek:
| Technika | Co widzisz | Dlaczego dajesz się nabrać |
|---|---|---|
| Fałszywy nadawca | „Apple” w kontaktach | Ufasz nazwie |
| Fałszywy link | apple.com z literówką | Wygląda realnie |
| Personalizacja | Twoje imię | Sprawia wrażenie oficjalnego |
| Twierdzenie o koncie | „Zweryfikuj konto” | Wydaje się uzasadnione |
| Kradzież danych uwierzytelniających | Fałszywa strona logowania | Wprowadzasz hasło |
Te techniki omijają logikę, sprawiając, że reagujesz bez zastanowienia. Zawsze sprawdzaj nadawcę i link przed kliknięciem.
Użyte taktyki pilności
Zastanawiałeś się kiedyś, dlaczego każdy fałszywy SMS krzyczy „pilne”? To nie przypadek – to broń. Oszuści wiedzą, że prawdopodobnie zignorujesz ogólne ostrzeżenie, więc wstrzykują panikę. Twierdzą, że twoje konto jest *zablokowane* lub płatność się *nie powiodła*, zmuszając cię do działania bez myślenia. To ostrzeżenie „ograniczony czas”? Ma na celu wyłączyć twoją logikę. Mówią ci, że twoje Apple ID zostanie *wyłączone w ciągu 24 godzin*. Prawdziwe firmy nie grożą ci w ten sposób; dają ci jasne, bezstresowe kroki. Więc kiedy widzisz „Działaj teraz!” lub „Wymagane natychmiastowe działanie!” – zatrzymaj się. Weź oddech. To twoja czerwona flaga. Oni ci nie pomagają; popychają cię w pułapkę. Nie pozwól, aby ich fałszywa sytuacja awaryjna stała się twoim prawdziwym problemem.
Oficjalna komunikacja Apple
Więc ten podejrzany SMS, który dostałeś? To zawsze oszustwo. Oszuści podszywają się pod Apple, aby ukraść Twoje dane logowania do Apple ID, dane płatnicze, a nawet zainstalować złośliwe oprogramowanie.
Ale pamiętaj: Apple nie prosi Cię o kliknięcie linku w wiadomości tekstowej, aby rozwiązać problem. Opierają się na Twoim zaufaniu, a nie na strachu.
Jeśli kiedykolwiek nie jesteś pewien, nie klikaj. Zignoruj wiadomość, zablokuj nadawcę i zgłoś to Apple za pośrednictwem ich oficjalnej strony do zgłaszania phishingu. Twoją najlepszą obroną jest sceptycyzm – prawdziwe wiadomości od Apple nigdy nie poganiają Cię przez SMS.
Jak rozpoznać fałszywego SMS-a od Apple w kilka sekund
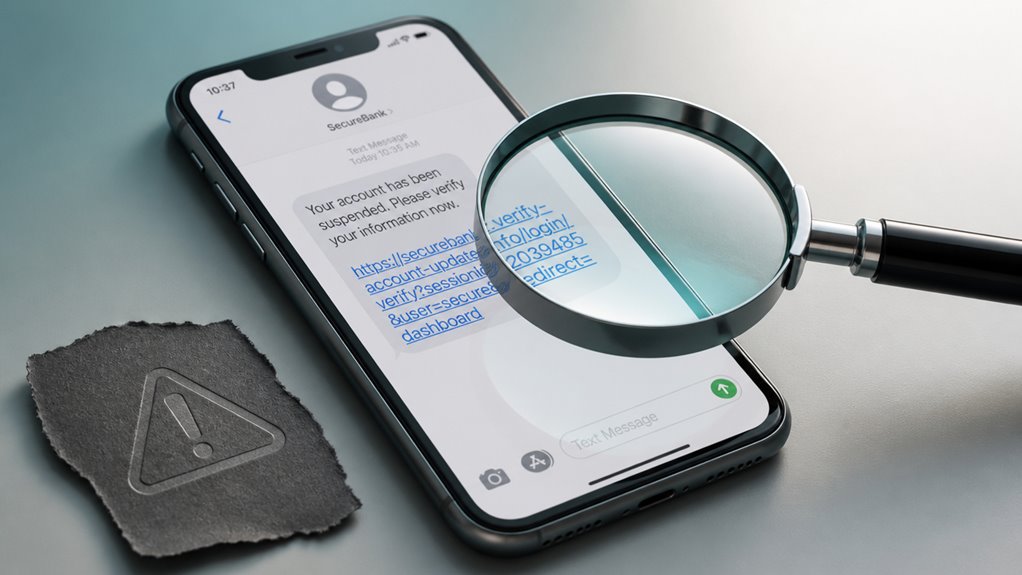
Trzy szybkie szczegóły zdradzą, czy SMS od Apple jest fałszywy. Po pierwsze, sprawdź numer nadawcy – prawdziwe wiadomości Apple pochodzą z kodów krótkich, a nie losowych 10-cyfrowych numerów. Po drugie, zwróć uwagę na literówki lub dziwne sformułowania; wiadomości Apple są dopracowane i bezbłędne. Po trzecie, nigdy nie ufaj linkom – najedź kursorem, aby zobaczyć prawdziwy URL. Fałszywe często używają błędów ortograficznych, np. „app1e.com”, ponieważ Apple nigdy nie prosi o dane osobowe przez SMS.
| Czerwona flaga | Jak to wygląda | Dlaczego to fałszywe |
|---|---|---|
| Nadawca | Losowy 10-cyfrowy numer | Apple używa kodów krótkich |
| Treść | Literówki, pilny język | Oficjalne wiadomości są jasne |
| Link | Nieznana domena | Linki Apple kończą się na apple.com |
Właściwy sposób na weryfikację wiadomości Apple bez oszukania się
Zacznij od dokładnego sprawdzenia adresu nadawcy — prawdziwe wiadomości od Apple pochodzą z legalnych źródeł, a nie z przypadkowych numerów. Następnie, zamiast klikać w jakikolwiek link w SMS-ie, przejdź bezpośrednio na oficjalną stronę Apple, aby sprawdzić swoje konto. Zaufanie tej bezpośredniej drodze jest najbezpieczniejszym rozwiązaniem i skutecznie ochroni cię przed phisherami.
Sprawdź adres nadawcy
Jak rozpoznać, czy ta wiadomość SMS naprawdę pochodzi od Apple? Zacznij od sprawdzenia adresu nadawcy – oszuści fałszują numery, ale prawdziwe wiadomości od Apple zawsze używają znanych nadawców. Oto na co zwrócić uwagę:
| Prawowity nadawca Apple | Podejrzany nadawca |
|---|---|
| `iMessage` lub krótki kod, np. `iTunes` | Losowy obcy numer (np. +63…) |
| `Apple` w alfanumerycznym ID nadawcy | `App1e` lub błędnie napisana nazwa |
| Oficjalna domena w e-mail-to-SMS | Gmail, Yahoo lub dziwne domeny |
| Zgodny z poprzednimi SMS-ami od Apple | Nigdy wcześniej niewidziany format |
| Nie oczekuje odpowiedzi | Prosi o odpowiedź SMS-em |
Nigdy nie ufaj samej nazwie – cyfry mogą być sfałszowane. Jeśli numer nie pasuje do znanych kodów krótkich Apple, nie klikaj w link. Jesteś mądrzejszy niż sztuczki oszusta.
Użyj strony Apple
Jedną z niezawodnych metod weryfikacji wiadomości od Apple jest bezpośrednie przejście na oficjalną stronę Apple – nigdy nie korzystaj z linku zawartego w SMS-ie. Otwórz ręcznie przeglądarkę i wpisz apple.com lub support.apple.com. Następnie zaloguj się na swoje konto, aby sprawdzić ewentualne autentyczne alerty dotyczące Twojego konta, płatności lub zakupów.
Autentyczne powiadomienia zawsze pojawiają się w centrum powiadomień Twojego konta, nie tylko za pośrednictwem SMS-ów. Nie polegaj na treści wiadomości – zweryfikuj ją za pomocą panelu konta. Jeśli na stronie Apple nie widzisz odpowiadającego alertu, SMS jest oszustwem. Takie podejście całkowicie omija pułapki phishingowe.
Co zrobić, jeśli już kliknąłeś link phishingowy
Jeśli już kliknąłeś podejrzany link, nie panikuj – podejmij szybkie działania, aby zminimalizować szkody. Pierwsze kilka minut ma największe znaczenie.
- Natychmiast się odłącz — Włącz w iPhonie tryb samolotowy, aby przerwać wszelkie aktywne połączenia danych lub potencjalny zdalny dostęp.
- Nie wprowadzaj żadnych danych — Jeśli pojawiła się fałszywa strona logowania, zamknij ją bez wpisywania swojego Apple ID, hasła ani danych karty kredytowej.
- Zmień hasła — Użyj zaufanego urządzenia, aby zresetować hasło do Apple ID oraz do innych kont, z których ostatnio korzystałeś. Włącz uwierzytelnianie dwuskładnikowe, jeśli jeszcze tego nie zrobiłeś.
- Przeprowadź skanowanie zabezpieczeń — Otwórz Ustawienia > Ogólne > VPN i zarządzanie urządzeniem, aby sprawdzić podejrzane profile. Natychmiast zaktualizuj system iOS do najnowszej wersji.
Te kroki pomogą zablokować dalsze wykorzystanie luki, zanim podejmiesz dodatkowe środki ostrożności.
Jak zgłosić oszukańczą wiadomość do Apple
Dlaczego nie poinformować Apple o podejrzanym SMS-ie? Zgłoszenie go bezpośrednio pomaga Apple zamknąć kampanie phishingowe i chronić innych użytkowników. Masz dwa główne sposoby zgłoszenia.
| Metoda | Jak to zrobić | Dlaczego to ważne |
|---|---|---|
| Przekazywanie e-mailem | Przekaż SMS na adres [email protected] | Zespół ds. bezpieczeństwa Apple analizuje wiadomość i link |
| Blokowanie telefonu i SMS-ów | Skopiuj cały tekst, a następnie zablokuj nadawcę | Zapobiega dalszym oszustwom z tego numeru |
Najpierw prześlij cały SMS – z nagłówkami i wszystkim – na powyższy adres e-mail. Nie klikaj żadnego linku w trakcie tego procesu. Następnie zablokuj nadawcę na swoim iPhonie. Skorzystaj też z usługi zgłaszania spamu u swojego operatora, jeśli jest dostępna. Po zgłoszeniu usuń wiadomość z aplikacji Wiadomości. To wszystko – pomogłeś zespołowi Apple i ochronisz siebie. Nie musisz czekać na odpowiedź; po prostu idź dalej.
Blokuj przyszłe ataki phishingowe na Apple za pomocą uwierzytelniania dwuskładnikowego
Czym lepiej zabezpieczyć swoje konto Apple niż włączenie uwierzytelniania dwuskładnikowego? To Twoja najsilniejsza obrona przed atakami phishingowymi, gwarantująca, że tylko Ty masz dostęp do swojego konta – nawet jeśli oszust zdobędzie Twoje hasło.
Oto jak je skonfigurować i pozostać chronionym:
Oto jak je skonfigurować i pozostać chronionym:
- Przejdź do Ustawień na swoim iPhonie lub iPadzie, dotknij swojego imienia, a następnie wybierz „Hasło i bezpieczeństwo”.
- Dotknij „Włącz uwierzytelnianie dwuskładnikowe” i postępuj zgodnie z instrukcjami na ekranie, aby zweryfikować zaufany numer telefonu.
- Użyj zaufanego urządzenia – takiego jak Twój iPhone – aby otrzymywać kody weryfikacyjne. Nigdy nie udostępniaj tych kodów nikomu.
- Aktualizuj swoje zaufane numery telefonów na wypadek utraty urządzenia, aby zawsze móc odzyskać swoje konto.
Przy aktywnym 2FA za każdym razem, gdy ktoś spróbuje zalogować się z nieznanego urządzenia, otrzymasz kod, co powstrzyma próby phishingu, zanim się powiodą.